6. 11. 2026 | Rady & tipy
Kritická chyba v PHP: Jak řešíme podobné hrozby a týká se našich klientů?
Kritická zranitelnost v PHP ohrozila miliony webů po celém světě. Přestože se tato situace našich klientů netýká, celá situace jasně ukazuje novou realitu, které čelíme všichni: rozhodující není jen technologie, na které stavíte, ale to, zda máte partnera, který dokáže na bezpečnostní hrozby zareagovat v řádu hodin.

Od zveřejnění chyby k prvním pokusům o útok dnes uplynou hodiny, ne týdny. Web nebo e-shop, který jednou spustíte a dál ho nikdo nehlídá, je proto stále větší riziko. Totéž platí pro kód vygenerovaný umělou inteligencí, který se bez kontroly dostane do ostrého provozu. V článku vysvětlujeme, co se stalo, proč se to našich klientů netýká a jak podobné hrozby monitorujeme.
Podstata zranitelnosti a zkrácení reakční doby na hodiny
V polovině října byly v jádře PHP odhaleny dvě kritické zranitelnosti (označované jako PHP2Shell), které ohrozily miliony webů včetně platforem WordPress, PrestaShop či Magento.
V praxi to znamenalo, že útočník mohl bez přihlášení spustit na serveru vlastní kód a získat přístup k citlivým datům. Následky mohly být fatální. Od úniku zákaznických databází přes kompletní shození webu až po zašifrování celého systému ransomwarem, nebo dokonce průnik do dalších backend systémů, které s webem komunikují. Riziko znásobila i rychlost – informace unikly na veřejnost ještě před vydáním oficiálních záplat a pokusy o zneužití na sebe nenechaly dlouho čekat.
K odhalení chyby navíc pomohla AI, díky níž budou zranitelnosti odhalovány stále častěji. Stejné nástroje však mají i útočníci: z vydané záplaty dokážou slabinu bleskově vyčíst a připravit útok. Doba mezi zveřejněním a prvními útoky se tak smrskla z týdnů na hodiny.
Dopad na klientské weby a bezpečnost napříč technologiemi
Pokud jste naším klientem a nevyužíváte doplňkové služby třetích stran na PHP, nemusíte nic řešit. Weby, e-shopy i intranety stavíme na Javě a frontendovém frameworku Next.js, a tento útok je tedy nemohl ohrozit.
Tvrdit však, že „nás seincidenty netýkají“, by bylo neprofesionální a nebezpečné. Žádný technologický ekosystém není imunní. Chyby v softwaru byly, jsou a budou. Rozdíl mezi klidným provozem a havárií netkví v programovacím jazyce, ale v nastavených procesech a schopnosti týmu zasáhnout v řádu hodin.
Jak v FG Forrest monitorujeme a řešíme kritické hrozby
V FG Forrest stavíme bezpečnost na kombinaci automatizovaných kontrol, průběžného monitoringu a schopnosti rychle reagovat. Interně provozujeme systém, který sleduje nově zveřejněné zranitelnosti napříč všemi využívanými technologiemi – od programovacích knihoven až po provozní infrastrukturu. Jakmile tento systém odhalí kritickou hrozbu, okamžitě upozorní specialisty ve službě, kteří vyhodnotí případný dopad a rozhodnou o potřebných opatřeních.
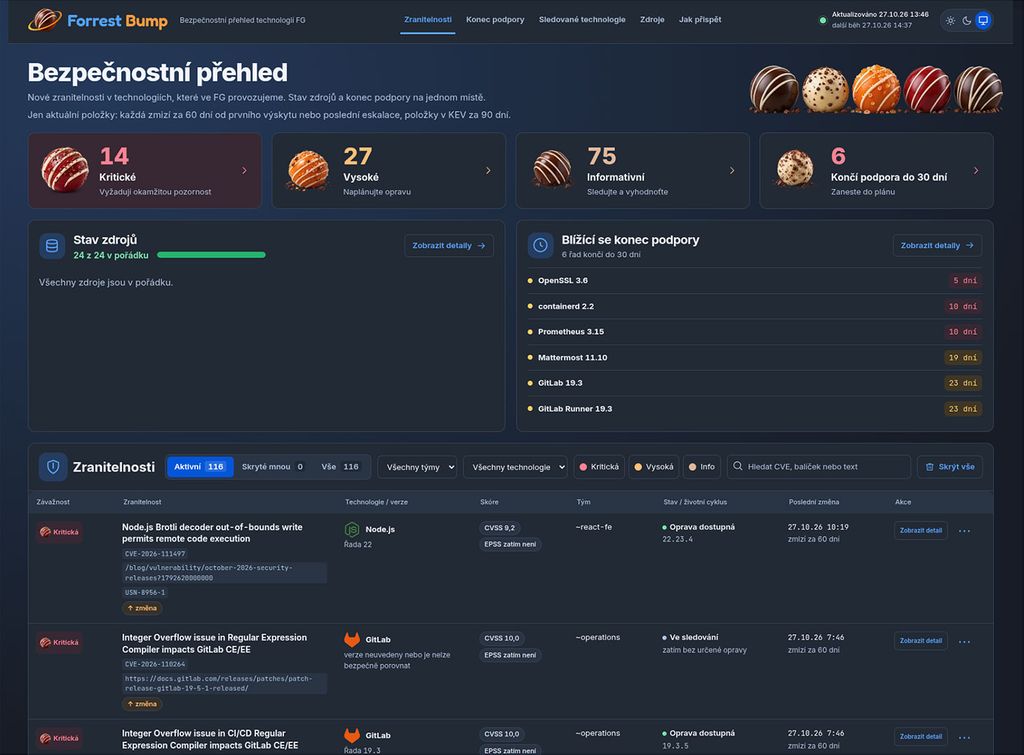
Bezpečnostní kontroly jsou přímou součástí vývoje. Automaticky prověřujeme používané knihovny, kontrolujeme jejich původ a aktualizace. U nově odhalených závažných zranitelností je zablokováno schvalování změn, dokud nejsou vyřešeny nebo řádně posouzeny. Funkčnost aktualizací ověřujeme automatizovanými testy. Bezpečnost samotných aplikací navíc prověřujeme pomocí automatizovaných penetračních testů využívajících také umělou inteligenci (aktuálně např. Shannon). Citlivé přístupové údaje spravujeme centrálně, bez přímého přístupu pracovníků k jejich hodnotám.
Stejnou pozornost věnujeme provozní infrastruktuře. Pravidelně aktualizujeme operační systémy i základní obrazy aplikací (tzv. Docker images). Méně naléhavé bezpečnostní opravy nasazujeme v týdenních cyklech, u kritických hrozeb zasahujeme bez čekání na plánovaný termín.
Součástí ochrany je také pravidelné zálohování s fyzicky oddělenými kopiemi. U vybraných klientů navíc testujeme skutečnou obnovu systémů ze záloh.
Naším cílem není jen zranitelnosti odhalovat, ale především dokázat na ně včas reagovat a minimalizovat dopady na provoz našich klientů.
Bezpečnostní rizika vibecodingu a neprověřeného AI kódu
V souvislosti s AI se dnes hodně mluví o tzv. vibecodingu – přístupu, kdy kód píšeme jen zadáváním promptů. Ačkoli aktuální chybu v PHP nezpůsobil, ukazuje na jedno zásadní riziko: bezpečnostní díru si do systému můžeme velmi snadno zanést sami.
Je lákavé nechat si od AI bleskově vytvořit kus vlastní aplikace, landing page, kalkulačku nebo krátký formulář a rovnou kód nasadit na ostrý web. U vygenerovaného řešení ale málokdo ví, co je vlastně uvnitř a jaké knihovny běží na pozadí. Když se pak objeví problém, nikdo neví, jak ho rychle opravit – a i drobný skript pak může do jinak zabezpečeného webu otevřít zadní vrátka.
Druhé riziko přichází až s časem. Aplikace může být v den spuštění bezpečná, ale software, na kterém stojí, se dál vyvíjí a postupně se v něm objevují nové zranitelnosti. Pokud se o aplikaci nikdo nestará a neaktualizuje ji, stává se den po dni zranitelnější, aniž by o tom kdokoli věděl. Je-li navíc propojená s interními systémy, třeba s CRM, skladem nebo zákaznickou databází, může se stát vstupní branou pro útočníky.
Využívat AI pro rychlé prototypování nápadů může dávat smysl. Než ale cokoliv vygenerovaného pustíte do ostrého provozu, nechte to zkontrolovat a nastavte si procesy, díky kterým zůstane řešení bezpečné i po spuštění.
Bezpečnost je u nás na prvním místě
Zvládnout rychlou reakci na incident je klíčové, ještě důležitější je ale hrozbám aktivně předcházet. Bezpečnost nelze do systému dolepovat dodatečně – musí být pevnou součástí základů od prvního dne a opírat se o přísná pravidla.
Ve FG Forrest proto nic nenecháváme náhodě. V červnu 2024 jsme získali certifikát ISO 27001, mezinárodní standard pro řízení bezpečnosti informací a ochranu citlivých údajů. Úspěšně také procházíme bezpečnostními audity podle požadavků NÚKIB. Klienti tak mají jistotu, že jejich řešení chráníme podle nejpřísnějších norem.
Skutečná bezpečnost se nepozná podle toho, že se zrovna nic neděje, ale podle proaktivní připravenosti systému a rychlosti reakce, když nastane problém.
Chcete mít po boku technologického partnera, pro kterého je bezpečnost skutečnou prioritou? Spojte se s námi. Rádi se postaráme o to, aby váš web či e-shop stál na pevných základech a zvládl jakoukoliv budoucí výzvu.
O autorovi
Senior Application Developer
Jan Novotný
V FG Forrest se dlouhodobě věnuji vývoji interních technologií a open-source projektů. Jedním z nich je evitaDB, kterou spolu s projektem Mudrc postupně rozvíjíme směrem k multimodálnímu vyhledávání.
Byl jsem u vzniku řady technologií, které ve firmě používáme dodnes a které se v posledních letech daří postupně otevírat jako open source. Spolu s týmem také úzce spolupracujeme s Univerzitou Hradec Králové, mojí alma mater, především na tématech, která mají praktické využití v reálných projektech.
V poslední době mě hodně zaměstnává také proměna našeho oboru spojená s nástupem umělé inteligence. Potkat mě můžete například na JavaDays nebo na méně formálním jOpenSpace, které už řadu let pomáhám spoluorganizovat.